Kritische PHP-Sicherheitslücke: Warum regelmäßige Softwarewartung unverzichtbar ist
23. Oktober 2026 | IT-Sicherheit & Softwarewartung für PHP Applikationen
Am 21. Oktober 2026 wurden zwei kritische Sicherheitslücken in PHP geschlossen. Beide Schwachstellen wurden mit einem Schweregrad von 9,2 von 10 bewertet und können es Angreifern unter bestimmten Voraussetzungen ermöglichen, Schadcode auf betroffenen Servern auszuführen, ohne sich vorher anmelden zu müssen.
PHP bildet die technische Grundlage zahlreicher Websites, Onlineshops und individueller Webanwendungen. Entsprechend groß ist die potenzielle Tragweite solcher Sicherheitslücken.
Der Vorfall zeigt vor allem eines: IT-Sicherheit endet nicht mit der Fertigstellung einer Software. Sie erfordert kontinuierliche Aufmerksamkeit, regelmäßige Updates und einen Partner, der rechtzeitig handelt.
Was ist bei PHP passiert?
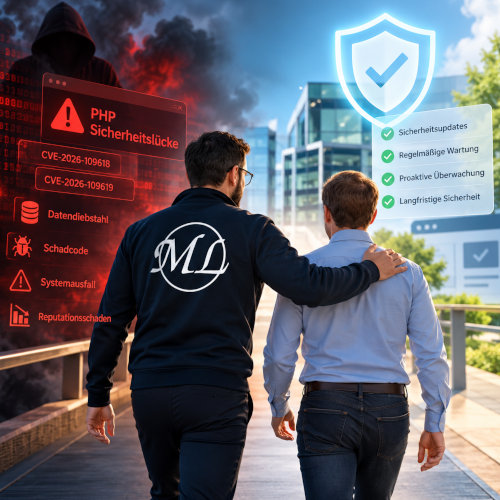
Die beiden Sicherheitslücken mit den Kennungen CVE-2026-109618 und CVE-2026-109619 betreffen die interne Speicherverwaltung von PHP.
Unter bestimmten Bedingungen können Angreifer diese Schwachstellen ausnutzen, um beispielsweise:
- Schadcode auf einem betroffenen Server auszuführen.
- Auf sensible Informationen zuzugreifen.
- Daten zu manipulieren oder zu entwenden.
- Die Verfügbarkeit einer Anwendung zu beeinträchtigen.
Besonders kritisch ist, dass für bestimmte Angriffsszenarien keine vorherige Authentifizierung erforderlich ist.
Die PHP-Entwickler haben deshalb am 21. Oktober außerplanmäßige Sicherheitsupdates veröffentlicht.
Welche PHP-Versionen sind betroffen?
PHP-Version:
- PHP 8.5 < 8.5.12
- PHP 8.4 < 8.4.27
- PHP 8.3 < 8.3.36
- PHP 8.2 < 8.2.35
- PHP 8.1 und älter.
Hinweise:
- Dies ist kein reguläres Sicherheitsupdate durch das PHP-Projekt.
- Auch ältere PHP-Versionen sind betroffen. Für diese können je nach Anbieter gesonderte Sicherheitskorrekturen verfügbar sein. Langfristig ist jedoch die Migration auf eine unterstützte Version notwendig.
- Die PHP-Entwickler weisen ausdrücklich darauf hin, dass nur ein entsprechendes Sicherheitsupdate die Schwachstellen vollständig behebt.
Quellen:
Warum betrifft das auch Unternehmen, die ihre Website nicht selbst entwickeln?
Viele Unternehmen verlassen sich darauf, dass ihre Website oder Webanwendung nach der Fertigstellung zuverlässig funktioniert.
Solange keine offensichtlichen Fehler auftreten, besteht häufig kein Anlass, sich erneut mit der technischen Infrastruktur zu beschäftigen.
Genau darin liegt ein Risiko.
Eine Webanwendung besteht nicht ausschließlich aus dem sichtbaren Frontend. Im Hintergrund arbeiten verschiedene Komponenten zusammen:
- Die Programmiersprache und ihre Laufzeitumgebung, beispielsweise PHP.
- Frameworks wie Laravel oder Symfony.
- Content-Management- und Shopsysteme wie WordPress oder Shopware.
- Datenbanken, Webserver und weitere Systemkomponenten.
- Externe Bibliotheken und Schnittstellen.
Jede dieser Komponenten kann von Sicherheitslücken betroffen sein.
Eine Anwendung kann heute einwandfrei funktionieren und morgen trotzdem ein erhebliches Sicherheitsrisiko darstellen.
Das bedeutet nicht, dass Software grundsätzlich unsicher ist. Entscheidend ist vielmehr, wie mit neu entdeckten Schwachstellen umgegangen wird.
Warum ein proaktiver IT-Partner entscheidend ist
Bei kritischen Sicherheitslücken zählt häufig die Zeit zwischen der Veröffentlichung einer Schwachstelle und der Installation eines Sicherheitsupdates.
Doch wer stellt überhaupt fest, dass eine eingesetzte Software betroffen ist?
Ein proaktiv arbeitender IT-Partner wartet nicht darauf, dass ein Kunde eine Sicherheitsmeldung entdeckt oder bereits ein Problem aufgetreten ist.
Stattdessen gehört es zu seinen Aufgaben, relevante Entwicklungen kontinuierlich zu beobachten und deren Auswirkungen auf die betreuten Systeme zu bewerten.
Bei einer kritischen Sicherheitslücke bedeutet das beispielsweise:
- Sicherheitsmeldungen beobachten: Neue Schwachstellen in eingesetzten Technologien frühzeitig erkennen.
- Betroffenheit prüfen: Feststellen, welche Anwendungen und Server tatsächlich gefährdet sind.
- Maßnahmen priorisieren: Kritische Sicherheitsupdates gegenüber weniger dringenden Änderungen bevorzugen.
- Updates vorbereiten und installieren: Notwendige Änderungen kontrolliert durchführen und mögliche Kompatibilitätsprobleme berücksichtigen.
- Funktionsfähigkeit überprüfen: Nach dem Update sicherstellen, dass die Anwendung weiterhin ordnungsgemäß arbeitet.
Gerade bei individuellen Webanwendungen ist dieser letzte Punkt wichtig. Ein Sicherheitsupdate darf nicht dazu führen, dass zentrale Geschäftsprozesse plötzlich nicht mehr funktionieren.
Außerdem ist eine offene Kommunikation mit den Kunden wichtig. Nicht nur über das Auftreten von Lücken, sondern auch über die Maßnahmen die getroffen werden müssen und bereits getroffen und umgesetzt wurden.
Ein kompetenter Partner kennt deshalb nicht nur die eingesetzten Technologien, sondern idealerweise auch die Architektur und die geschäftliche Bedeutung der betreuten Anwendung.
Warum ein Wartungspaket dafür die Grundlage schafft
Ein zuverlässiger IT-Partner allein reicht allerdings nicht aus. Es müssen auch die organisatorischen Voraussetzungen geschaffen werden, damit er proaktiv handeln kann.
Bei einer rein projektbezogenen Zusammenarbeit wird ein Dienstleister häufig erst dann beauftragt, wenn ein konkretes Problem auftritt.
Das kann bei Sicherheitslücken zu unnötigen Verzögerungen führen.
Zunächst muss der Kunde die Schwachstelle erkennen, anschließend Kontakt aufnehmen, den Aufwand abstimmen und die Durchführung beauftragen.
Währenddessen bleibt das betroffene System möglicherweise verwundbar.
Ein Wartungspaket schafft dagegen einen verbindlichen Rahmen für die kontinuierliche Betreuung einer Anwendung.
Abhängig vom vereinbarten Leistungsumfang kann dieser Rahmen unter anderem regelmäßige Sicherheitsprüfungen, die Bewertung neuer Schwachstellen, geplante Updates und definierte Reaktionsprozesse umfassen.
Damit wird aus einer reaktiven Zusammenarbeit eine vorausschauende Betreuung.
Wartung ist mehr als die Installation von Updates
Nicht jedes Sicherheitsupdate lässt sich bedenkenlos installieren.
Insbesondere bei individuell entwickelten Anwendungen können Aktualisierungen Auswirkungen auf bestehende Funktionen, Schnittstellen oder Abhängigkeiten haben.
Deshalb gehört zu einer professionellen Wartung auch die technische Einschätzung:
- Ist das eingesetzte System tatsächlich betroffen?
- Welche Komponenten müssen aktualisiert werden?
- Welche Auswirkungen sind auf bestehende Funktionen zu erwarten?
- Ist ein sofortiges Update möglich oder sind vorbereitende Maßnahmen erforderlich?
- Wie lässt sich die Aktualisierung möglichst risikoarm durchführen?
Das Ziel besteht nicht darin, möglichst viele Updates zu installieren, sondern die Sicherheit und langfristige Betriebsfähigkeit der Software zu erhalten.
Proaktive Wartung bedeutet nicht, dass niemals etwas passiert
Auch mit einem Wartungsvertrag lassen sich Sicherheitslücken nicht vollständig verhindern.
Neue Schwachstellen können jederzeit entdeckt werden. Ebenso können Updates unerwartete Probleme verursachen oder zusätzliche Anpassungen notwendig machen.
Entscheidend ist deshalb nicht das Versprechen absoluter Sicherheit.
Entscheidend ist, dass Zuständigkeiten geklärt sind, relevante Entwicklungen beobachtet werden und im Ernstfall ein strukturierter Prozess zur Verfügung steht.
Ein Wartungspaket ist somit keine Garantie gegen Sicherheitsvorfälle, sondern eine wichtige Grundlage, um Risiken systematisch zu reduzieren.
Software braucht auch nach der Entwicklung Verantwortung
Die aktuellen PHP-Sicherheitslücken zeigen, wie schnell sich die Sicherheitslage einer Webanwendung verändern kann.
Eine heute sichere Anwendung kann morgen von einer neu entdeckten Schwachstelle betroffen sein – selbst dann, wenn an der eigentlichen Software nichts verändert wurde.
Unternehmen sollten sich deshalb nicht nur fragen, wer ihre Software entwickelt, sondern auch, wer sich nach der Fertigstellung um deren Sicherheit und technische Weiterentwicklung kümmert.
Eine langfristige Zusammenarbeit mit einem zuverlässigen IT-Partner und ein geeignetes Wartungspaket schaffen dafür die notwendigen Voraussetzungen.
Ihre Webanwendung soll langfristig sicher und zuverlässig bleiben?
Bei ML Webdevelopment liegt der Fokus nicht nur auf der Entwicklung individueller Softwarelösungen, sondern auch auf deren langfristiger technischen Betreuung.
Mit passenden Wartungspaketen schaffen wir einen geregelten Rahmen für die kontinuierliche Pflege und Betreuung Ihrer Software.
Mehr über unsere Pakete und Preise erfahren
Sie möchten zunächst klären, welche Wartung für Ihre bestehende Anwendung sinnvoll ist? Dann nehmen Sie gerne Kontakt auf.
Veröffentlicht von Markus Lenz am 23.10.2026